Domain in-sicherheit.de kaufen?
Wir ziehen mit dem Projekt
in-sicherheit.de um.
Sind Sie am Kauf der Domain
in-sicherheit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain in-sicherheit.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können sie zur Verbesserung der Sicherheit in den Bereichen Netzwerksicherheit, Informationssicherheit und physischer Sicherheit eingesetzt werden?
Es gibt verschiedene Arten von Penetrationstests, darunter Netzwerk-Penetrationstests, Webanwendungs-Penetrationstests, physische Penetrationstests und soziale Engineering-Penetrationstests. Netzwerk-Penetrationstests können dazu beitragen, Schwachstellen in der Netzwerksicherheit aufzudecken und zu beheben, während Webanwendungs-Penetrationstests dazu dienen, Sicherheitslücken in Webanwendungen zu identifizieren und zu beheben. Physische Penetrationstests können die physische Sicherheit eines Unternehmens überprüfen, indem sie Schwachstellen in den physischen Sicherheitsmaßnahmen aufdecken. Soziale Engineering-Penetrationstests zielen darauf ab, die Reaktion der Mitarbeiter auf betrügerische Angriffe zu testen und das Bewusstsein für Informationssicherheit zu **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Was sind die gängigen Methoden für Penetrationstests und wie können sie dazu beitragen, die Sicherheit von Computersystemen zu verbessern?
Die gängigen Methoden für Penetrationstests umfassen Netzwerkscans, Schwachstellenanalysen und Social Engineering-Angriffe. Sie können dazu beitragen, Sicherheitslücken in Computersystemen aufzudecken, bevor sie von böswilligen Akteuren ausgenutzt werden können. Durch regelmäßige Penetrationstests können Unternehmen ihre Sicherheitsmaßnahmen verbessern und potenzielle Angriffspunkte identifizieren. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Ähnliche Suchbegriffe für Penetrationstests
-
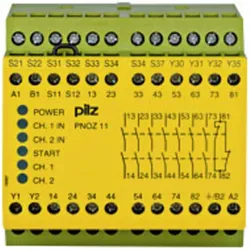
Pilz Sicherheit Relais PNOZ11, RelaisVersorgungsspannung: 24 Vac/dc Anzahl der Kanäle: 2 Hilfschalter: 1 Funktion: Sicherheitsschalter/Überwachung Sicherheitskategorie ISO 13849-1: 4 SIL: 3 PL: E Sicherheitskontakte: 7 Rückstelltaste: Automatisch, manuell, überwacht Anschlussart: Schraubmontage Breite: 90mm Sicherheitsrelais für Not-Aus-Schaltungen und mobile Schutzeinrichtungen, PNOZ 11. Einzel- oder Zweikanalverdrahtung mit Kurzschlusserkennung. Optional mit Selbstüberwachung oder automatischem Rücksetzen. Anzeige-LEDs für den Status der Kanäle 1 und 2, Eingangsleitungen, Versorgungsspannung und Rückstellung. Rückführschleife zur Überwachung externer Kontakte. 2 Halbleiterausgänge.384,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können sie zur Verbesserung der Sicherheit in den Bereichen Netzwerksicherheit, Informationssicherheit und physischer Sicherheit eingesetzt werden?
Es gibt verschiedene Arten von Penetrationstests, darunter Netzwerk-Penetrationstests, Webanwendungs-Penetrationstests, physische Penetrationstests und soziale Engineering-Penetrationstests. Netzwerk-Penetrationstests können dazu beitragen, Schwachstellen in der Netzwerksicherheit aufzudecken und zu beheben, während Webanwendungs-Penetrationstests dazu dienen, Sicherheitslücken in Webanwendungen zu identifizieren und zu beheben. Physische Penetrationstests können die physische Sicherheit eines Unternehmens überprüfen, indem sie Schwachstellen in den physischen Sicherheitsmaßnahmen aufdecken. Soziale Engineering-Penetrationstests zielen darauf ab, die Reaktion der Mitarbeiter auf betrügerische Angriffe zu testen und das Bewusstsein für Informationssicherheit zu **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die gängigen Methoden für Penetrationstests und wie können sie dazu beitragen, die Sicherheit von Computersystemen zu verbessern?
Die gängigen Methoden für Penetrationstests umfassen Netzwerkscans, Schwachstellenanalysen und Social Engineering-Angriffe. Sie können dazu beitragen, Sicherheitslücken in Computersystemen aufzudecken, bevor sie von böswilligen Akteuren ausgenutzt werden können. Durch regelmäßige Penetrationstests können Unternehmen ihre Sicherheitsmaßnahmen verbessern und potenzielle Angriffspunkte identifizieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.