Domain in-sicherheit.de kaufen?
Wir ziehen mit dem Projekt
in-sicherheit.de um.
Sind Sie am Kauf der Domain
in-sicherheit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain in-sicherheit.de kaufen?
Wie funktioniert die Verwendung von Einmalpasswörtern zur erhöhten Sicherheit von Online-Konten? Warum ist die Verwendung von Einmalpasswörtern sinnvoll?
Einmalpasswörter sind zufällig generierte Codes, die nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Sie werden in Kombination mit dem regulären Passwort verwendet, um die Sicherheit von Online-Konten zu erhöhen. Die Verwendung von Einmalpasswörtern erschwert es Hackern, Zugriff auf Konten zu erhalten, da die Codes nur für kurze Zeit gültig sind und nicht wiederverwendet werden können. **
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern in der IT-Sicherheit?
Einmalpasswörter werden durch spezielle Algorithmen generiert und sind nur für eine begrenzte Zeit gültig. Sie werden häufig per SMS oder App an den Benutzer gesendet und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung oder Transaktion. Einmalpasswörter sind besonders effektiv gegen Phishing-Angriffe und unbefugten Zugriff auf sensible Daten. **
Ähnliche Suchbegriffe für Einmalpasswörtern
Top-Angebote
Produkte zum Begriff Einmalpasswörtern:
-
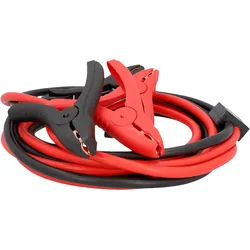
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert die sichere Übermittlung von Einmalpasswörtern zur Authentifizierung von Benutzern? Welche Methoden gibt es, um die Sicherheit von Einmalpasswörtern zu gewährleisten?
Einmalpasswörter werden in der Regel per SMS, E-Mail oder über spezielle Apps an die Benutzer gesendet. Um die Sicherheit zu gewährleisten, werden Verschlüsselungstechniken wie SSL/TLS verwendet, um die Übertragung zu schützen. Zusätzlich können auch Zeitbeschränkungen und mehrstufige Authentifizierungsmethoden eingesetzt werden. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und -protokollen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind, um Missbrauch zu verhindern. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Schließlich ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Die Sicherheit von Einmalpasswörtern kann durch die Verwendung von starken Verschlüsselungsalgorithmen und sicheren Übertragungsmkanismen gewährleistet werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Des Weiteren sollten die Anwendungen und Systeme regelmäßig auf Sicherheitslücken überprüft und aktualisiert werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist auch die Schulung der Benutzer über den sicheren Umgang mit Einmalpasswörtern und die Vermeidung von Phishing-Angriffen entscheidend für die Sicherheit. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden, um die Integrität der Passwörter zu gewährleisten. Die Implementierung von Multi-Faktor-Authentifizierung in Verbindung mit Einmalpasswörtern kann die Sicherheit weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Benutzer in Bezug auf bewusstes und sicheres Verhalten im Umgang mit Einmalpasswörtern ist ebenfalls wichtig, um die Sicherheit zu gewährleisten. **
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für eine begrenzte Zeit gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen sind ebenfalls entscheidend, um die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen zu gewährleisten. **
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und starken Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen, indem zusätzliche Sicherheitsebenen hinzugefügt werden. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind ebenfalls entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Top-Angebote
Produkte zum Begriff Einmalpasswörtern:
-
Gebäudesicherheit als Facility Management Aufgabe: Risiko versus Sicherheit, Fachbücher von Ivo LaglerIn diesem Fachbuch stellt sich der Buchautor der Herausforderung, Krisen- und Katastrophenszenarien, wie das Hochwasser im August 2002 in Österreich, in die Facility Management-Planung zu integrieren. Er zeigt unter anderem auf, dass die rechtzeitige Erarbeitung von Katastrophenplänen sowie Ablaufstrukturen und Verantwortlichkeiten zum Kompetenzbereich des Facility Managements gehört. Das Facility Management umfasst alle Aufgaben im Zusammenhang mit der Planung, Verwaltung und Bewirtschaftung komplexer Gebäude, Produktionsstätten und Anlagen. Da das Bewusstsein der meisten Facility Manager dahin geht, Verantwortungen in Bezug auf Katastrophen, die unternehmensintern unterschiedlich definiert werden, auf Einsatzorganisationen abzuwälzen, und diese sich jedoch auf das Wesentliche beschränken, überlassen sie die Facility Manager in Bezug auf die Sicherung der objektinternen Anlagen meistens sich selbst.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Verwendung von Einmalpasswörtern zur erhöhten Sicherheit von Online-Konten? Warum ist die Verwendung von Einmalpasswörtern sinnvoll?
Einmalpasswörter sind zufällig generierte Codes, die nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Sie werden in Kombination mit dem regulären Passwort verwendet, um die Sicherheit von Online-Konten zu erhöhen. Die Verwendung von Einmalpasswörtern erschwert es Hackern, Zugriff auf Konten zu erhalten, da die Codes nur für kurze Zeit gültig sind und nicht wiederverwendet werden können. **
-
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern in der IT-Sicherheit?
Einmalpasswörter werden durch spezielle Algorithmen generiert und sind nur für eine begrenzte Zeit gültig. Sie werden häufig per SMS oder App an den Benutzer gesendet und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung oder Transaktion. Einmalpasswörter sind besonders effektiv gegen Phishing-Angriffe und unbefugten Zugriff auf sensible Daten. **
-
Wie funktioniert die sichere Übermittlung von Einmalpasswörtern zur Authentifizierung von Benutzern? Welche Methoden gibt es, um die Sicherheit von Einmalpasswörtern zu gewährleisten?
Einmalpasswörter werden in der Regel per SMS, E-Mail oder über spezielle Apps an die Benutzer gesendet. Um die Sicherheit zu gewährleisten, werden Verschlüsselungstechniken wie SSL/TLS verwendet, um die Übertragung zu schützen. Zusätzlich können auch Zeitbeschränkungen und mehrstufige Authentifizierungsmethoden eingesetzt werden. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und -protokollen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind, um Missbrauch zu verhindern. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Schließlich ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Ähnliche Suchbegriffe für Einmalpasswörtern
-
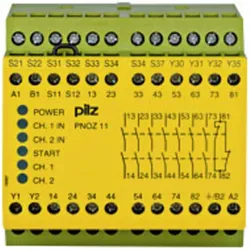
Pilz Sicherheit Relais PNOZ11, RelaisVersorgungsspannung: 24 Vac/dc Anzahl der Kanäle: 2 Hilfschalter: 1 Funktion: Sicherheitsschalter/Überwachung Sicherheitskategorie ISO 13849-1: 4 SIL: 3 PL: E Sicherheitskontakte: 7 Rückstelltaste: Automatisch, manuell, überwacht Anschlussart: Schraubmontage Breite: 90mm Sicherheitsrelais für Not-Aus-Schaltungen und mobile Schutzeinrichtungen, PNOZ 11. Einzel- oder Zweikanalverdrahtung mit Kurzschlusserkennung. Optional mit Selbstüberwachung oder automatischem Rücksetzen. Anzeige-LEDs für den Status der Kanäle 1 und 2, Eingangsleitungen, Versorgungsspannung und Rückstellung. Rückführschleife zur Überwachung externer Kontakte. 2 Halbleiterausgänge.384,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Die Sicherheit von Einmalpasswörtern kann durch die Verwendung von starken Verschlüsselungsalgorithmen und sicheren Übertragungsmkanismen gewährleistet werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Des Weiteren sollten die Anwendungen und Systeme regelmäßig auf Sicherheitslücken überprüft und aktualisiert werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist auch die Schulung der Benutzer über den sicheren Umgang mit Einmalpasswörtern und die Vermeidung von Phishing-Angriffen entscheidend für die Sicherheit. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden, um die Integrität der Passwörter zu gewährleisten. Die Implementierung von Multi-Faktor-Authentifizierung in Verbindung mit Einmalpasswörtern kann die Sicherheit weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Benutzer in Bezug auf bewusstes und sicheres Verhalten im Umgang mit Einmalpasswörtern ist ebenfalls wichtig, um die Sicherheit zu gewährleisten. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für eine begrenzte Zeit gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen sind ebenfalls entscheidend, um die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen zu gewährleisten. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und starken Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen, indem zusätzliche Sicherheitsebenen hinzugefügt werden. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind ebenfalls entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.